Аудит безопасности стоит от 14 тыс. руб. за экспресс-проверку до 140 тыс. и выше, когда много своего кода. Рассказываю, какие 6 блоков проверяют, чем ручной аудит отличается от сканера и пентеста и по каким признакам отличить полезный отчет от выгрузки сканера.
Аудит безопасности сайта — это проверка, после которой у вас на руках список конкретных дыр: где они, чем грозят и в каком порядке их закрывать. Не справка «сайт безопасен» и не PDF на 80 страниц с выводом сканера. Для типичного корпоративного сайта или магазина на
Разница в цене объясняется глубиной. Можно прогнать сайт через сканер за вечер, а можно вручную проверить права доступа, формы, загрузку файлов и сервер. Ниже расписано, что входит в каждый вариант, как понять, какой нужен вам, и по каким признакам отличить нормальный отчет от отписки.
Когда аудит действительно нужен
Заказывать аудит раз в квартал «на всякий случай» обычно незачем. Есть ситуации, когда он окупается сразу:
- Сайт перешел от другого подрядчика. Вы не знаете, какие доступы раздавались, что дописывали в код и когда последний раз ставили обновления.
- Сайт долго жил без обновлений. Год без обновлений ядра и модулей почти гарантирует набор известных уязвимостей, для которых уже есть готовые инструменты атаки.
- Были признаки взлома. Странные редиректы, чужие страницы в поиске,
письма-спам с вашего домена, новые администраторы в админке. - Сайт собирает персональные данные. Формы заявок, личный кабинет, заказы с адресами и телефонами.
- Перед запуском нового сайта или крупного раздела. Исправить ошибку до запуска дешевле, чем после утечки.
Последние 2 пункта связаны с законом. Оператор персональных данных обязан оценивать эффективность мер защиты до ввода информационной системы в эксплуатацию (п. 4 ч. 2 ст. 19 закона
Если сайт — визитка без форм и админки на чужом конструкторе, глубокий аудит не нужен. Хватит проверки своими силами по
Что проверяют при аудите безопасности сайта
Состав работ у разных подрядчиков называется
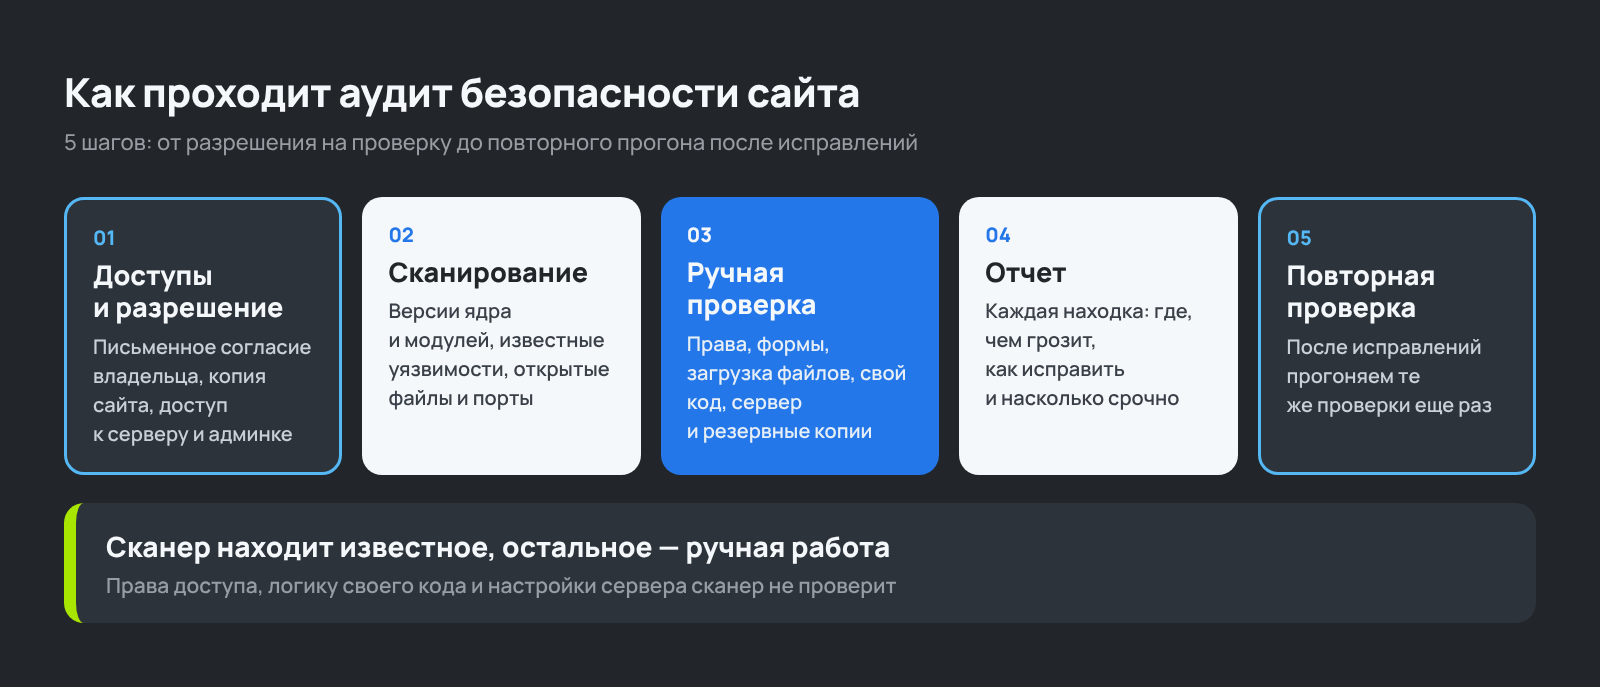
Версии платформы и модулей
Первым делом смотрят, какая версия ядра стоит, какие модули установлены и когда обновлялись. Для
Права доступа и учетные записи
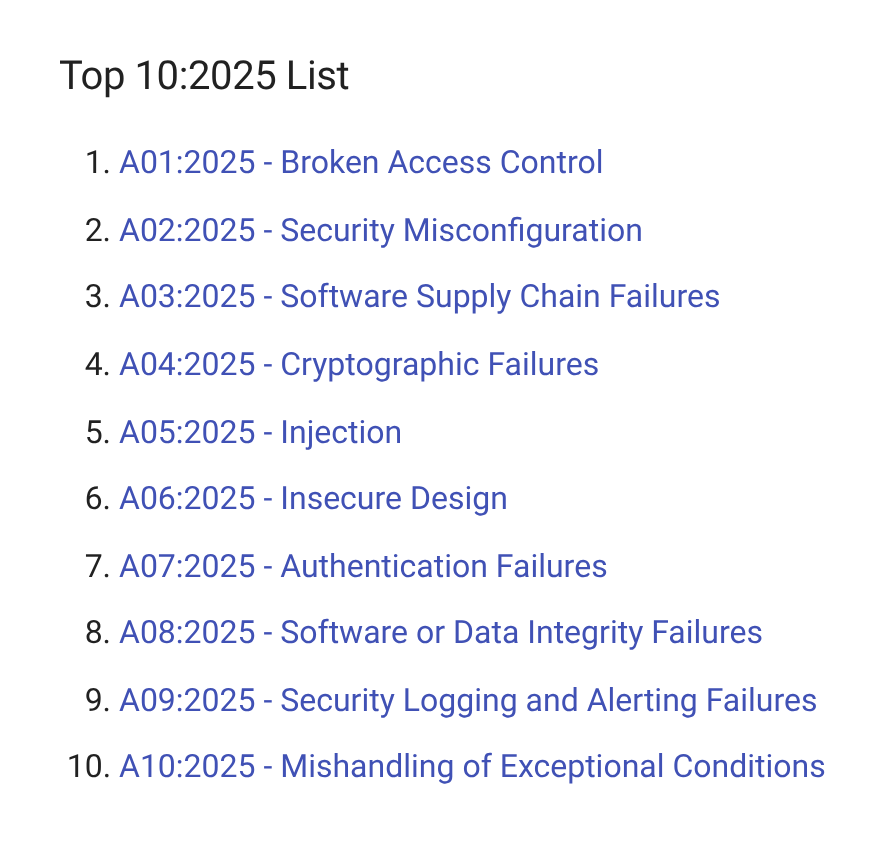
Кто может войти в админку, с какими правами, у кого остался доступ после ухода сотрудника или подрядчика. Проверяют группы пользователей, политику паролей, двухфакторную авторизацию, доступы к хостингу, FTP и базе данных. Сюда же относится проверка самого сайта: может ли обычный покупатель увидеть чужой заказ, поменяв номер в адресной строке.
Я считаю этот блок главным. В международном рейтинге уязвимостей
Формы, загрузка файлов и свой код
Все, что принимает данные от пользователя: формы заявок, поиск, фильтры каталога, загрузка резюме или макетов, личный кабинет. Проверяют, можно ли через них выполнить
Настройки сервера
Версия PHP и базы данных, открытые порты, доступность служебных файлов и папок снаружи, права на файлы, HTTPS и заголовки безопасности. Отдельная частая находка — забытые архивы и копии базы в корне сайта, которые скачиваются по прямой ссылке. Ошибки настройки занимают второе место в том же списке OWASP.
Секреты и резервные копии
Где лежат пароли от базы, ключи API и токены интеграций, не попали ли они в открытый репозиторий или в код страниц. Есть ли резервные копии, хранятся ли они вне основного сервера и восстанавливается ли из них сайт на самом деле. Про секреты подробно — в статье о том, как
Следы взлома
Если сайт уже могли взломать, аудит включает поиск закладок: измененные файлы ядра, незнакомые
Сканер, ручной аудит и пентест: в чем разница
Под словом «аудит» продают 3 разные услуги. Их легко спутать, особенно когда цена отличается в 10 раз.
| Что | Как делают | Что находит | Чего не найдет |
|---|---|---|---|
| Автоматическое сканирование | Сканер снаружи перебирает известные уязвимости и типовые ошибки | Старые версии, открытые файлы, отсутствие HTTPS и заголовков | Ошибки прав, логику своего кода, закладки на сервере |
| Аудит с ручной проверкой | Специалист с доступом к коду, админке и серверу проходит по всем блокам | Все, что выше, плюс права, формы, свой код, настройки сервера, бэкапы | Сложные цепочки атак, которые находят только при реальной попытке взлома |
| Тест на проникновение (пентест) | Специалисты пытаются взломать сайт как злоумышленник, по согласованным правилам | Реально эксплуатируемые уязвимости и их сочетания | То, что не попало в согласованные границы теста |
Для большинства корпоративных сайтов и магазинов среднего размера нужна вторая строка. Пентест имеет смысл, когда у вас большая база клиентов, платежи внутри сайта или требования крупного партнера. Отчет одного сканера аудитом считать нельзя: 200 строк «предупреждений» без разбора, что из этого реально опасно, владельцу ничего не дает.
Любая проверка с попытками атаки проводится только с письменного согласия владельца сайта. Если сайт стоит на виртуальном хостинге, правила провайдера могут запрещать сканирование без предупреждения, поэтому перед тестом стоит написать в поддержку хостинга. Лучше всего проверять копию сайта, а не рабочий магазин в разгар продаж.
Сколько стоит аудит безопасности сайта
Цена складывается из часов специалиста. Часы зависят от 3 вещей: сколько на сайте своего кода, сколько точек ввода данных (формы, кабинет, загрузка файлов) и нужно ли искать следы уже случившегося взлома.
Ниже — оценка по моему опыту для сайтов на
| Объем проверки | Часы (оценка) | Бюджет | Кому подходит |
|---|---|---|---|
| Экспресс: версии, сканер, сервер, доступы | Корпоративный сайт на типовых компонентах без доработок | ||
| Полный аудит с ручной проверкой кода | Магазин или сайт с личным кабинетом, интеграциями и доработками | ||
| Аудит после взлома | от 8 ч. сверху | от 28 тыс. руб. сверху | Сайт с признаками заражения: поиск закладок и очистка |
Исправления в цену аудита обычно не входят. Это отдельная работа, и ее объем как раз и показывает отчет. Иногда это 2 часа на обновления и смену паролей, иногда несколько дней на переписывание формы, через которую можно выгрузить базу.
Пентест специализированной компанией стоит заметно дороже и считается отдельно. Называть цифры без конкретного проекта я не буду: она зависит от границ теста и сильно разнится между исполнителями.
Есть и бесплатный путь. Новым клиентам на техническую поддержку мы в
Как выглядит хороший отчет
Отчет — единственное, что остается у вас после аудита. Вот признаки, по которым его можно оценить, даже не разбираясь в коде:
- Каждая находка описана отдельно: где именно (адрес страницы, файл, настройка), чем грозит простыми словами, как исправить.
- У находок есть приоритет: что закрыть сегодня, что на этой неделе, что в плановом порядке.
- Опасность объяснена через последствия для бизнеса: «можно скачать базу заказов», а не только «уязвимость класса A05».
- Указано, что проверялось и чего не проверяли. Без этого непонятно, отсутствие находки значит «все хорошо» или «туда не смотрели».
- Есть оценка трудоемкости исправлений, хотя бы в часах.
Плохой отчет узнается сразу. Это выгрузка сканера на английском, где 3 критичные проблемы утонули среди 150 «информационных» предупреждений.
После исправлений нужна повторная проверка тех же пунктов. Без нее вы не знаете, закрыта дыра или исправление сломало
Аудит своими силами или подрядчик
Часть проверок владелец сайта может сделать сам: посмотреть список администраторов, включить двухфакторную авторизацию, проверить срок лицензии и дату последнего обновления, убедиться, что резервные копии есть и лежат не на том же сервере. Это бесплатно и закрывает самые грубые ошибки.
Код, сервер и права доступа внутри сайта без специалиста не проверить. И тут есть тонкость: аудит, который делает тот же подрядчик, что писал и поддерживает сайт, — это взгляд на собственную работу. Он полезен, но если вы сомневаетесь в подрядчике, лучше пригласить того, кто код не писал. Технические проблемы сайта, кроме безопасности, — скорость, индексация, ошибки — проверяются по
Частота простая. Полный аудит — при смене подрядчика, перед запуском, после взлома и раз в год для сайтов с личными данными клиентов. Между ними хватит регулярных обновлений и мониторинга, которые входят в нормальную поддержку.
 Грицук А.
 Стародубцев Д.
 Литвиненко Д.